L1
🔐 Encriptação em repouso
AES-256-GCM com nonce aleatório por registo. Confidencialidade + integridade: qualquer bit adulterado invalida a desencriptação.
AES-GCM · nonce 96-bitTHREAT MODEL: LOCAL-FIRST / ZERO-TRUST
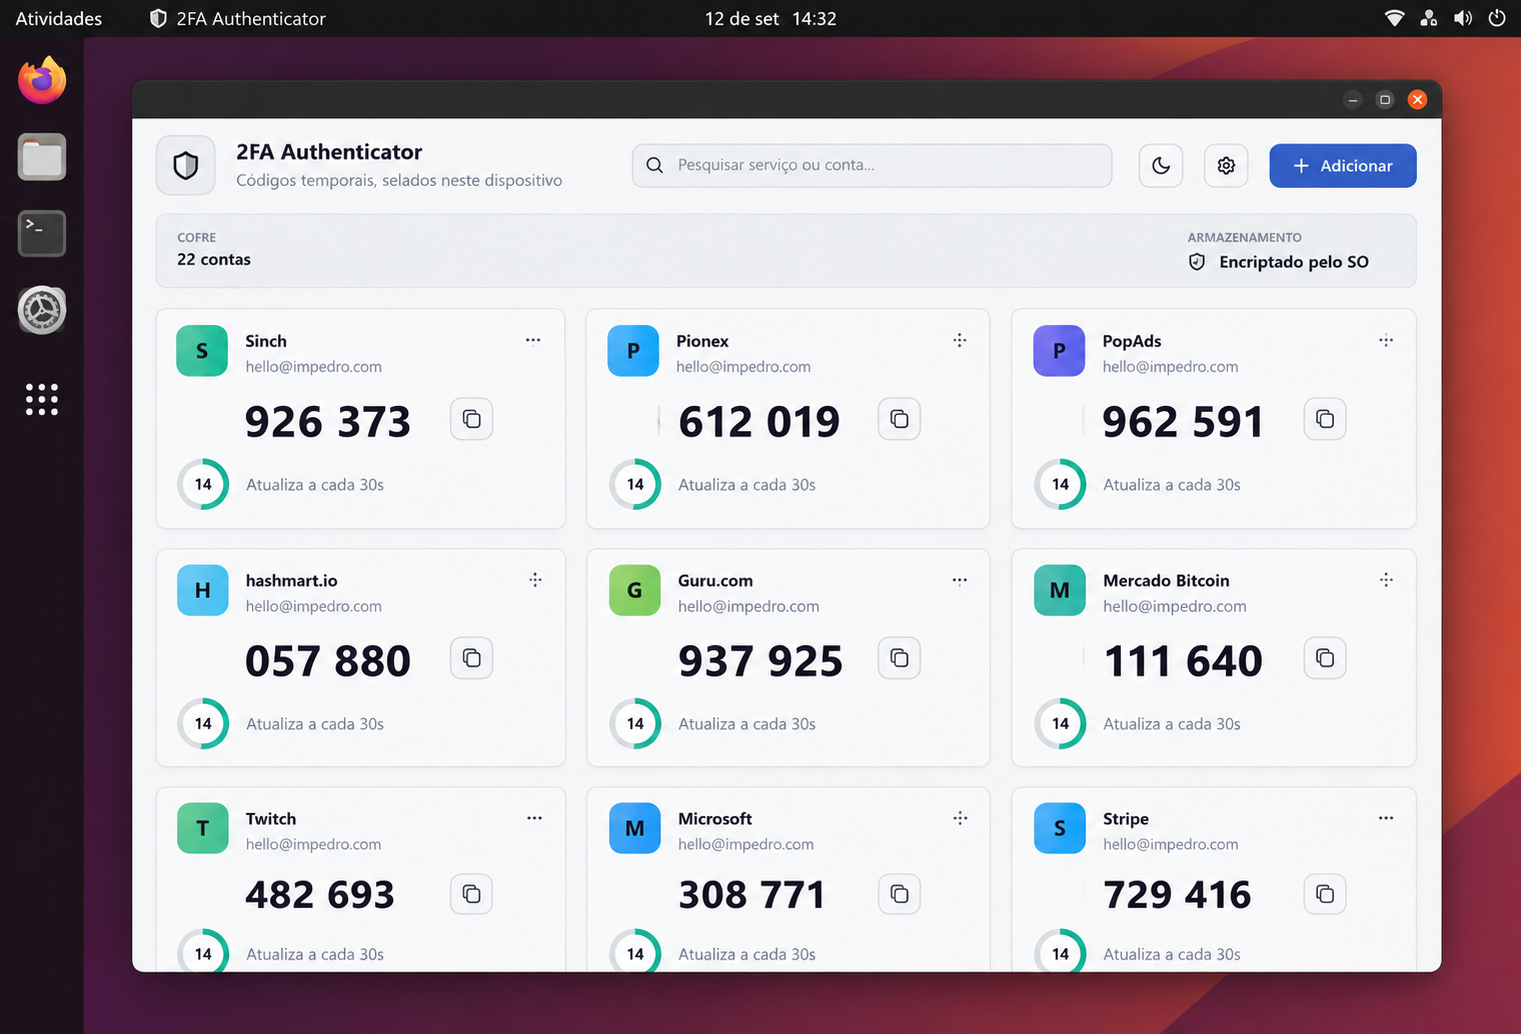
Cofre TOTP para desktop que nunca fala com a internet. Segredos encriptados com AES-256-GCM, chave guardada no keyring do sistema, backups .2fa com password. Se não há servidor, não há breach de servidor.
01 — Arquitetura zero-trust
Sem endpoint para atacar. Sem base de dados central para vazar. O diagrama todo cabe num quadrado: a tua máquina.
✓ DENTRO DO PERÍMETRO — A TUA MÁQUINA
✕ FORA DO PERÍMETRO — NÃO EXISTE
02 — Defesa em profundidade
L1
AES-256-GCM com nonce aleatório por registo. Confidencialidade + integridade: qualquer bit adulterado invalida a desencriptação.
AES-GCM · nonce 96-bitL2
A chave mestra vive no Credential Manager (Windows) ou Secret Service (Linux) — protegida pelo login do sistema, não num ficheiro.
DPAPI · libsecretL3
Bloqueio da interface com password. Portátil partilhado, ecrã exposto, pausa para café — o cofre fica selado.
auto-lock · anti-shoulder-surfL4
Export com password: chave derivada por KDF da tua password. Perde a password = perde o backup. É assim que deve ser.
KDF · offline restoreL5
Confirmação antes de apagar, pesquisa que não expõe segredos, cópia mínima para o clipboard. Menos fricção = menos erros.
confirm-delete · least-exposureL6
Tauri 2 + Rust: sem Electron pesado, sem servidor embutido, sem dependências de rede. Menos código exposto, menos CVE para te preocupar.
tauri · rust · no-server03 — Threat model honesto
Segurança séria diz o que não cobre. Aqui vai:
✓ PROTEGIDO
✕ NÃO PROTEGIDO — SÊ HONESTO CONTIGO
04 — Comparativo de risco
| Critério | 2FA Authenticator | Authy / MS / Google sync |
|---|---|---|
| Onde vivem os segredos | Só no teu disco, encriptados | Réplica na cloud do fornecedor |
| Impacto de breach do fornecedor | Nulo — não há fornecedor | Total — todos os segredos expostos |
| Código auditável | Sim, open-source | Não, caixa-preta |
| Funciona offline / avião | Sim, sempre | Parcial (login/sync exige rede) |
| Backup | .2fa encriptado, tu controlas | Cloud automática, eles controlam |
| Telemetria | Zero | Variável, opt-out obscuro |
| Plataforma | Desktop Windows/Linux | Mobile-first |
Regra prática: telemóvel no bolso + cofre no desktop = dois fatores em dois dispositivos físicos. É o setup mais forte para o dia-a-dia.
05 — Download verificado
Descarrega das Releases oficiais e confirma o hash antes de executar. Nunca instales binários de links de terceiros.
PASSO 1 — ESCOLHE O TEU SISTEMA
PASSO 2 — DESCARREGAR + VERIFICAR NA CONSOLA
06 — FAQ de segurança
Menos uma cópia, menos um alvo. Breaches de 2022–2024 mostraram cofres cloud exfiltrados em massa. Aqui, um atacante precisa de comprometer a tua máquina específica — não um bucket com milhões de utilizadores.
No keyring do OS: Credential Manager (Windows DPAPI) ou Secret Service (Linux). Herdam a proteção do teu login — e nunca são escritas em ficheiro pela app.
Não há recuperação — por design. A chave deriva da password via KDF; sem ela, o ficheiro é ruído AES. Guarda a password num gestor (ou papel em cofre) antes de precisares.
Sim — e deves. Corre com Wireshark / Little Snitch / firewall: verás zero conexões. O código Rust/TS é aberto para confirmar que não há endpoints escondidos.
Os dois, em dispositivos separados. Telemóvel para o dia-a-dia, desktop como fator independente + backup .2fa offline. Perder um não é perder o acesso.